MagicXPA3.3 RIA(android)でのエラーについて

AWSのEC2にMagicXPA3.3 RIAのアプリケーション(Winのみ)と Magic3.2 RIAのアプリケーション(Winとandroid) を動かしていました。
ある日突然 RIA3.2のアプリケーションが「SSL セキュリティ エラーです」と返して動かなくなりました。
3.3のアプリケーションは問題なく動いているので、3.2のアプリケーションを3.3で再ビルドし、3.3RIAで再設定して、一旦は呼び出せるようになったのですが、モバイル端末だけ表示、照会はできるのですが書き込みを行っても更新されず、エラーログに「Handshake failed」と出ます。
なにぶん古いものをマイグレーションもせず使っているので端末側、あるいはサーバ側ののセキュリティとかの問題かなと思いますが、原因、対応方法等のノウハウがあれば教えていただきたいです。
-

AWSでの接続先のデータベースは何をお使いですか?
RDSでSQLserver2016(TLS1.1)を使われていると自動アップグレードが最近始まっていますので、
TLS/SSL証明書の検証失敗が起きる場合があります。
XPA3.3以降なら、TLS1.2以上に対応していますが、
それより前のバージョンならTLS廻りを調べてみてはどうでしょうか?
HAYATO@アインシュタイン設計社
-
RDSの設定を見たところ、SQLのエンジンバージョンは15なのですが、オプショングループの設定がデフォルトでした。とりあえずTSL1.0とTSL1.1を無効化して様子を見てみます。次のメンテナンスの時しか再起動できないので、また経過を報告させていただきます。ご教授ありがとうございます。
-
追記です。おそらく自動アップグレードで15(2019)になったのでこのエラーが出たのでしょうね。(もともと2016で設定していたはずなので)
-
>TSL1.0とTSL1.1を無効化
--------------------------------------
逆じゃないですかね? Ver15以降 TLS1.0 と1.1のデフォルト=無効です。

XPA3.2まではSQLserverゲートウェイが TLS1.1までしか対応していないので
それを有効化する必要があると思います。

HAYATO@アインシュタイン設計社

下記は先日設定した Ver16での例ですが、15でも同じです。 (RDS再起動しないと反映されないのが、悩ましい)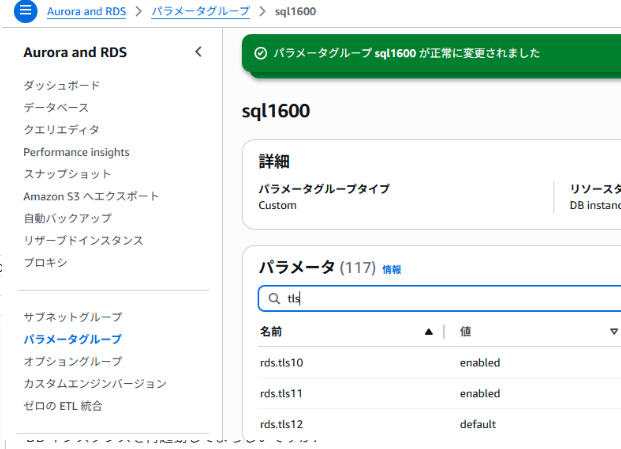
-

y-yoshiさん、
確認ですが、
> 3.3のアプリケーションは問題なく動いているので、3.2のアプリケーションを3.3で再ビルドし、
> 3.3RIAで再設定して、一旦は呼び出せるようになったのですが、これは、Magicサーバ側だけでなく、Android側のビルドも3.3になっていますか?
-
デフォルトは無効でしたか。デフォルトが無効だと思ってました。ありがとうございます。逆で指定してみます。
>Tanda 様
APKを作っているわけではなく、AndroidStoreからMagicXPAのクライアントを落として呼び出すというやり方です。考えてみたらそのまま使ったら3.2ですよね。それが原因かもしれません。確認してみます。ありがとうございます。
-
> Tanda 様
モバイルの設定を担当者に確認したところ、MagicXPA3.3になっていました。
とりあえずRDSの設定をしてみます。
サインインしてコメントを残してください。
コメント
7件のコメント